-
 13580762200/13725734438/18028990096
说起网络安全,很多工厂先想到防火墙、网关这些边界设备,却容易忽略身边数量庞大、也很容易出事的环节——终端。办公电脑、车间上位机、工控机、笔记本,加上来回插拔的U盘,都是攻击进入工厂的常见入口。一封钓鱼邮件、一个带毒U盘、一个弱口令,就可能从一台终端扩散到整个网络。终端管不住,边界防护再厚也会被从内部突破。
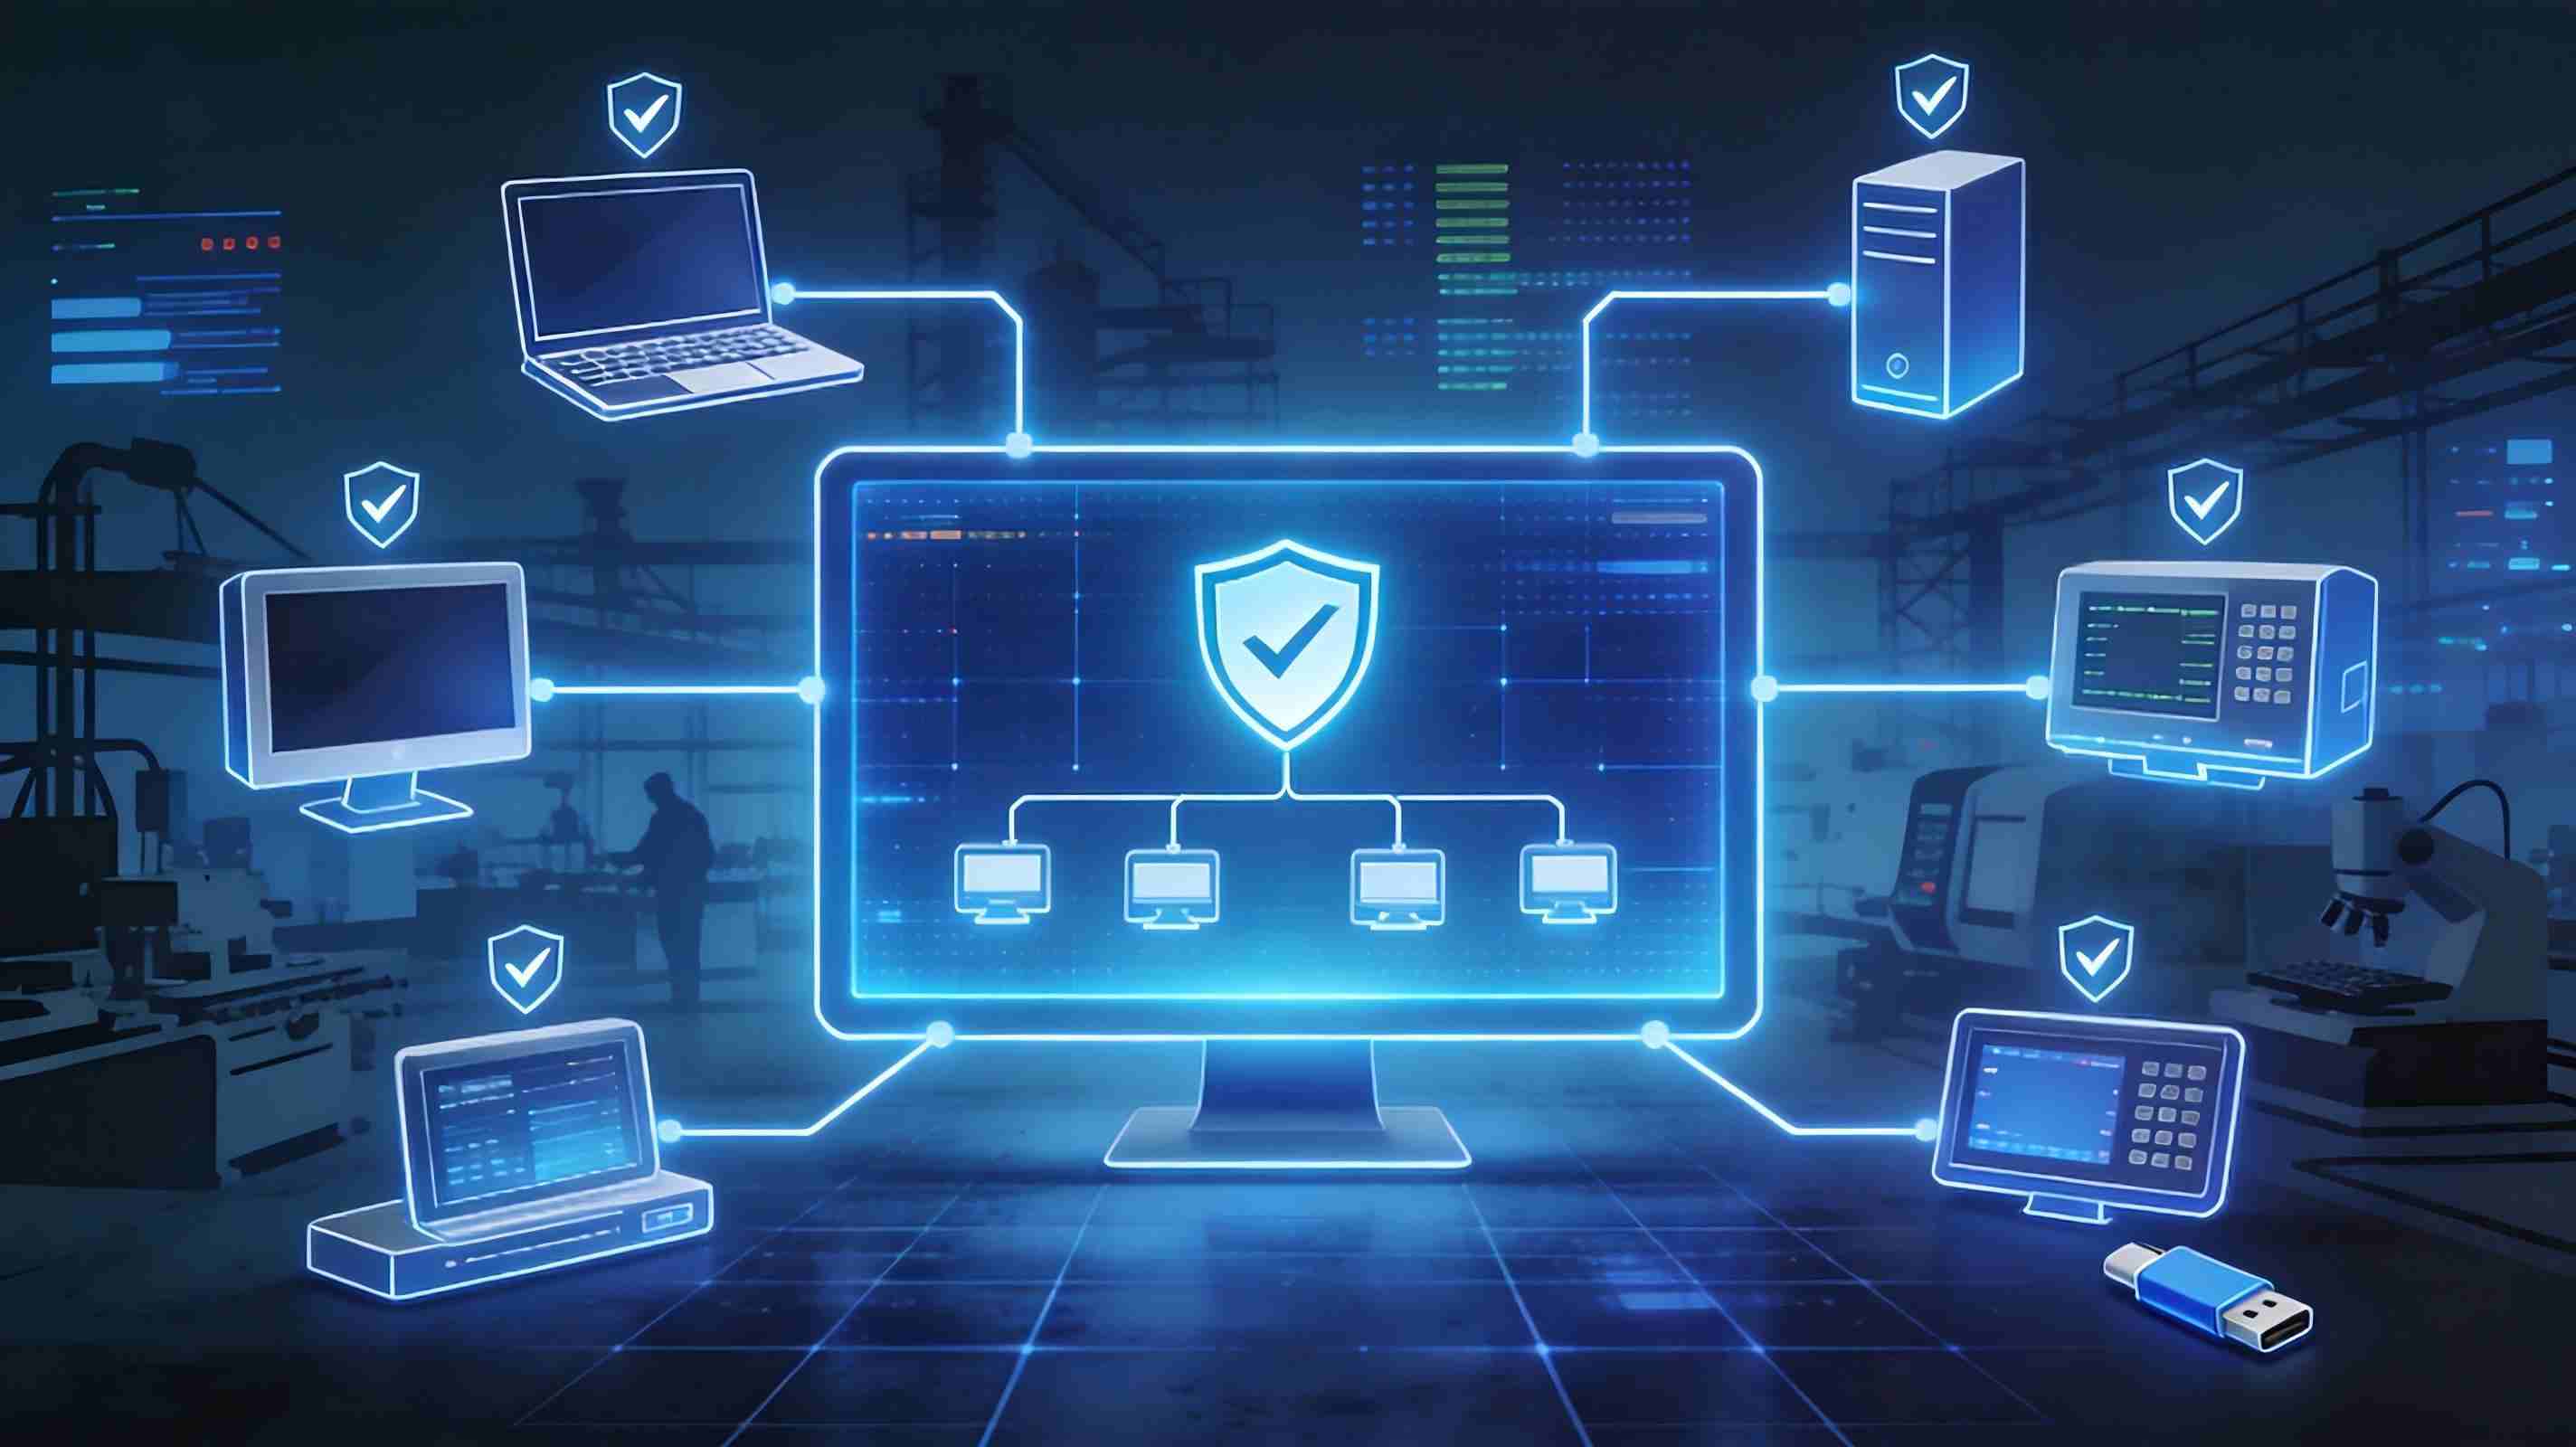
工厂终端难管在哪
工厂的终端又多又杂:办公电脑要随时更新,车间上位机、工控机却可能跑着老系统,厂商不允许随意打补丁、装占资源的杀毒软件;产线终端不能随便重启,U盘又在工序间频繁使用。一刀切的办公方案搬到车间,要么护不住老旧设备,要么影响生产。
终端安全怎么落地
一是把好准入关。任何设备接入内网前先做身份核验和安全检查,不合规的终端不能直接入网,访客和临时设备走受限通道,从源头减少风险终端。
二是分类防护。办公终端部署防病毒、终端检测与响应能力并及时更新;车间老旧工控机、上位机则用主机白名单、移动介质管控、进程端口按需开放,不依赖频繁补丁,也不影响产线。
三是管住U盘和外设。对移动存储做注册授权、查杀和读写控制,关键车间限制私接U盘,切断摆渡传播这条高发路径。
四是统一纳管、集中审计。所有终端的策略、补丁、告警在一个平台统一管理,风险看得见、处置跟得上。
蓝讯智能科技长期服务制造企业,会先摸清办公终端与车间工控终端的家底,再按"准入可控、分类防护、外设受控、统一管理"规划终端安全方案,兼顾办公效率与产线稳定,不绑定单一厂商,按需组合主流产品落地,并协助工厂把终端策略、介质管控和应急流程一起建好。
把每一台终端都纳入可见、可控、可审计的范围,勒索、病毒和内部威胁才难以从内部撕开缺口。
专注制造企业终端安全与网络安全整体规划,提供终端准入、工控主机防护、移动介质管控到统一运维的一站式服务,兼顾办公效率与产线稳定。
扫描二维码关注微信公众号,获得更多资讯:
Copyright © 2018 广东蓝讯智能科技有限公司 主营地址:东莞 · 深圳 · 广州 · 惠州 · 珠海 · 武汉 · 成都 · 上海 · 苏州 · 香港 · 台湾
友情链接: 东莞弱电工程 东莞监控安装 SD-WAN网络专线 广东桌面云办公方案